Cybersecurity e ISO 27001
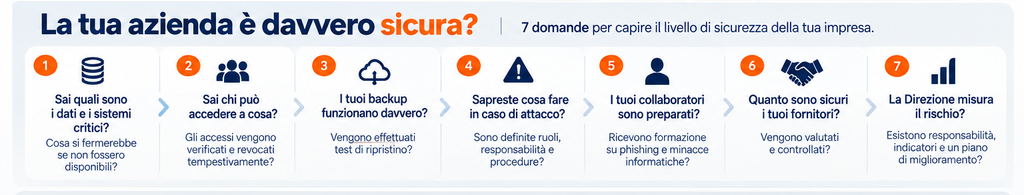
La tua azienda è davvero sicura?
7 domande per capire il livello di sicurezza della tua impresa.
Organizzazione, procedure e persone per proteggere dati, sistemi e continuità dell’impresa.
FAI IL TEST
La cybersecurity non riguarda soltanto computer, antivirus e firewall. Riguarda dati, persone, procedure, responsabilità e continuità dell’impresa.
Prova a rispondere SÌ / NO / NON SO a queste 7 domande.
1. Sai quali sono i dati e i sistemi realmente critici per la tua azienda?
Se domani non fossero disponibili gestionale, CRM, posta elettronica, documenti, dati di produzione o sistemi informativi, sai quali attività si fermerebbero e per quanto tempo?
☐ SÌ ☐ NO ☐ NON SO
2. Sai esattamente chi può accedere a cosa?
Accessi, autorizzazioni e privilegi vengono verificati periodicamente? Quando una persona cambia ruolo o lascia l’azienda, gli accessi vengono modificati o revocati tempestivamente?
☐ SÌ ☐ NO ☐ NON SO
3. Sei certo che i tuoi backup funzionino davvero?
Non basta sapere che esiste un backup. Vengono effettuati test periodici di ripristino per verificare che dati e sistemi possano essere realmente recuperati?
☐ SÌ ☐ NO ☐ NON SO
4. Sapreste cosa fare nelle prime ore di un attacco informatico?
In caso di ransomware, furto di credenziali, perdita di dati o blocco dei sistemi, sono già definiti chi decide, chi interviene, chi deve essere informato e quali procedure attivare?
☐ SÌ ☐ NO ☐ NON SO
5. I tuoi collaboratori sono preparati a riconoscere una minaccia?
Le persone ricevono formazione periodica su phishing, password, email sospette, social engineering e utilizzo sicuro degli strumenti aziendali?
☐ SÌ ☐ NO ☐ NON SO
6. Sai quanto sono sicuri i tuoi fornitori digitali?
Software house, cloud, assistenza IT e altri fornitori possono accedere a sistemi e informazioni aziendali. La loro sicurezza e i loro livelli di accesso vengono valutati e controllati?
☐ SÌ ☐ NO ☐ NON SO
7. La Direzione conosce e misura il rischio Cybersecurity?
Esistono responsabilità definite, indicatori, verifiche periodiche e un piano di miglioramento oppure la sicurezza viene gestita prevalentemente quando emerge un problema?
☐ SÌ ☐ NO ☐ NON SO
COME È ANDATA?
7 SÌ
Hai già diversi elementi di presidio. Il passo successivo è verificare che siano formalizzati, misurati e periodicamente testati.
Da 4 a 6 SÌ
Esistono alcune misure di sicurezza, ma potrebbero esserci aree organizzative o procedurali da verificare.
Da 0 a 3 SÌ
È opportuno effettuare una valutazione più strutturata dei rischi e delle priorità di intervento.
E se hai risposto “NON SO”?
È una risposta particolarmente utile. Significa che potrebbe esserci una distanza tra la gestione tecnica della sicurezza e la consapevolezza della Direzione.
PREANALISI CYBERSECURITY il servizio
GP Consulenza verifica il livello organizzativo della sicurezza delle informazioni attraverso una Preanalisi Cybersecurity, con riferimento ai principi della ISO/IEC 27001 e, quando applicabile, ai requisiti NIS2.
Assessment → Rischi → Gap → Priorità → Responsabilità → Piano di intervento
Non aspettare un incidente per scoprire quanto è sicura la tua azienda!
Cybersecurity: non solo tecnologia
La tecnologia protegge i sistemi. L’organizzazione protegge l’impresa.
Molti problemi di sicurezza non dipendono esclusivamente dalla tecnologia.
Accessi non correttamente gestiti, password condivise, autorizzazioni non revocate, procedure di backup non verificate, comportamenti individuali, fornitori non controllati o responsabilità poco definite possono aumentare significativamente l’esposizione dell’impresa.
La cybersecurity deve quindi coinvolgere Direzione, persone, organizzazione, processi e sistemi informativi.
La sicurezza delle informazioni diventa così parte del modello organizzativo aziendale e della capacità dell’impresa di garantire la propria continuità operativa.
Preanalisi Cybersecurity
Da dove partiamo
Il primo passo è comprendere il livello di esposizione dell’organizzazione.
Attraverso una Preanalisi Cybersecurity verifichiamo gli elementi essenziali del sistema aziendale e individuiamo le principali aree di rischio e miglioramento.
L’analisi prende in considerazione:
- organizzazione e responsabilità;
- dati e informazioni critiche;
- sistemi informativi e applicazioni;
- accessi e autorizzazioni;
- gestione degli utenti;
- backup e procedure di ripristino;
- gestione degli incidenti;
- continuità operativa;
- fornitori IT e servizi cloud;
- procedure interne;
- formazione e consapevolezza del personale;
- sistemi di controllo e monitoraggio.
La Preanalisi permette di individuare criticità, vulnerabilità organizzative e priorità di intervento, costruendo una prima roadmap per il miglioramento della sicurezza aziendale.
Come analizziamo il rischio
La sicurezza parte dalla conoscenza di ciò che deve essere protetto.
Per questo utilizziamo una sequenza logica che mette in relazione patrimonio informativo, possibili eventi e strumenti di protezione:
ASSET → MINACCIA → VULNERABILITÀ → RISCHIO → CONTROLLO → RISCHIO RESIDUO
Asset
Quali informazioni, sistemi e processi sono importanti per l’impresa?
Minaccia
Quali eventi potrebbero comprometterli?
Vulnerabilità
Quali debolezze potrebbero essere sfruttate?
Rischio
Quali conseguenze potrebbero prodursi per l’impresa?
Controllo
Quali misure organizzative, procedurali o tecnologiche sono già presenti o devono essere introdotte?
Rischio residuo
Quale livello di rischio rimane dopo l’applicazione delle misure previste?
ISO 27001 e NIS2
La ISO/IEC 27001 rappresenta il principale riferimento internazionale per la realizzazione di un Sistema di Gestione della Sicurezza delle Informazioni – ISMS/SGSI.
La norma porta l’impresa a gestire la sicurezza attraverso una logica strutturata basata su rischi, responsabilità, controlli, monitoraggio e miglioramento continuo.
La NIS2 introduce invece specifici obblighi di cybersecurity per le organizzazioni che rientrano nel relativo campo di applicazione.
ISO 27001 e NIS2 hanno natura e finalità differenti, ma condividono numerosi principi organizzativi:
GOVERNANCE → RISCHI → RESPONSABILITÀ → MISURE → INCIDENTI → CONTINUITÀ → FORNITORI → FORMAZIONE → MONITORAGGIO
Un’organizzazione strutturata secondo i principi della ISO 27001 dispone quindi di una base metodologica utile anche per affrontare diversi aspetti organizzativi richiesti dalla normativa sulla cybersecurity.
Cosa Ottiene Concretamente l’Impresa
PREANALISI CYBERSECURITY
| FASI | TASK |
|---|---|
| Mappa degli asset e delle informazioni critiche | Fotografia iniziale del livello di organizzazione della sicurezza delle informazioni. |
| Assessment della situazione aziendale | Fotografia iniziale del livello di organizzazione della sicurezza delle informazioni. |
| Mappa degli asset e delle informazioni critiche | Identificazione dei dati, sistemi e processi maggiormente rilevanti per l’operatività dell’impresa. |
| Analisi dei principali rischi | Individuazione delle principali aree di esposizione e delle relative conseguenze. |
| Gap Analysis ISO 27001 / NIS2 | Confronto tra situazione esistente e principali requisiti applicabili. |
| Mappa di ruoli e responsabilità | Identificazione delle responsabilità organizzative nella gestione della sicurezza. |
| Verifica delle procedure esistenti | Analisi delle procedure già presenti e individuazione di eventuali aree da integrare. |
| Piano delle priorità di intervento | Classificazione delle azioni in funzione di rischio, importanza e urgenza. |
| KPI Cybersecurity | Definizione degli indicatori utili alla Direzione per monitorare il sistema. |
| Roadmap di adeguamento | Piano progressivo delle azioni organizzative, procedurali e tecnologiche. |
Il nostro approccio
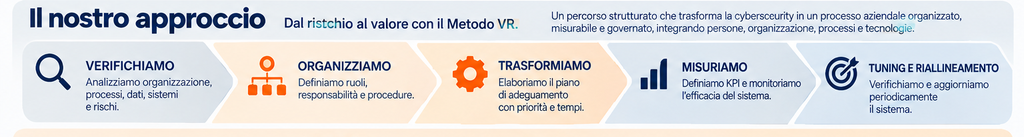
VERIFICHIAMO
Analizziamo l’organizzazione, i processi e le modalità con cui vengono gestiti dati, sistemi, accessi e responsabilità.
Identifichiamo gli asset aziendali rilevanti e valutiamo i principali rischi.
ORGANIZZIAMO
Definiamo ruoli, responsabilità e procedure.
Supportiamo l’impresa nella predisposizione o revisione di:
Security Policy, inventario degli asset, gestione degli accessi, onboarding e offboarding degli utenti, backup e ripristino, gestione degli incidenti, gestione dei fornitori, Business Continuity e formazione del personale.
TRASFORMIAMO
Trasformiamo le criticità rilevate in un Piano di Adeguamento Cybersecurity, individuando priorità, responsabilità, tempi e interventi.
Quando sono necessarie competenze tecnologiche specialistiche, il progetto viene coordinato con il reparto IT interno o con i partner e fornitori tecnici dell’impresa.
MISURIAMO
La sicurezza deve poter essere controllata nel tempo.
Definiamo KPI utili al management, quali:
incidenti rilevati | utenti protetti da MFA | aggiornamento sistemi | test dei backup | tempi di ripristino | formazione completata | anomalie negli accessi | fornitori valutati | azioni correttive aperte/chiuse
La Direzione può così disporre di informazioni sintetiche per verificare l’effettivo livello di presidio.
TUNING E RIALLINEAMENTO
La cybersecurity non termina con la redazione delle procedure.
Nuove tecnologie, persone, fornitori, applicazioni, minacce e modifiche organizzative cambiano continuamente il profilo di rischio.
Il sistema deve quindi essere periodicamente verificato, misurato e aggiornato secondo una logica di miglioramento continuo.
Persone, organizzazione e tecnologia
La sicurezza delle informazioni non può essere delegata esclusivamente alla funzione IT.
La Direzione definisce obiettivi e responsabilità.
L’IT gestisce le componenti tecnologiche.
Le funzioni aziendali conoscono dati e processi critici.
Le Risorse Umane intervengono sulla gestione delle persone, degli accessi, della formazione e dei comportamenti.
I fornitori tecnologici devono essere valutati e governati.
La Cybersecurity diventa così una responsabilità organizzativa condivisa, coordinata e misurabile.
La gestione della sicurezza si integra con gli altri strumenti di organizzazione e governance dell’impresa, dalla formazione delle persone ai sistemi organizzativi e di controllo del Modello 231.
Quanto è sicura la tua azienda?
Non aspettare un incidente informatico per scoprirlo.
Con la Preanalisi Cybersecurity possiamo verificare il livello organizzativo della sicurezza delle informazioni, individuare le principali criticità e definire le priorità di intervento.
Proteggi i dati. Riduci i rischi. Garantisci la continuità. Tutela il tuo business.
Organizzare Risorse per Generare Valore significa anche organizzare persone, informazioni e tecnologie per proteggerlo.